图像与隐私安全
在分享照片前如何检查并清除EXIF与GPS地理位置元数据:隐私防护实战指南
立即保护您的照片隐私 在浏览器中查看隐藏的GPS位置,并使用擦除工具彻底清除元数据,无需上传文件。
打开EXIF查看器
目录
1. 隐蔽风险:每张照片背后的精确GPS坐标与硬件指纹
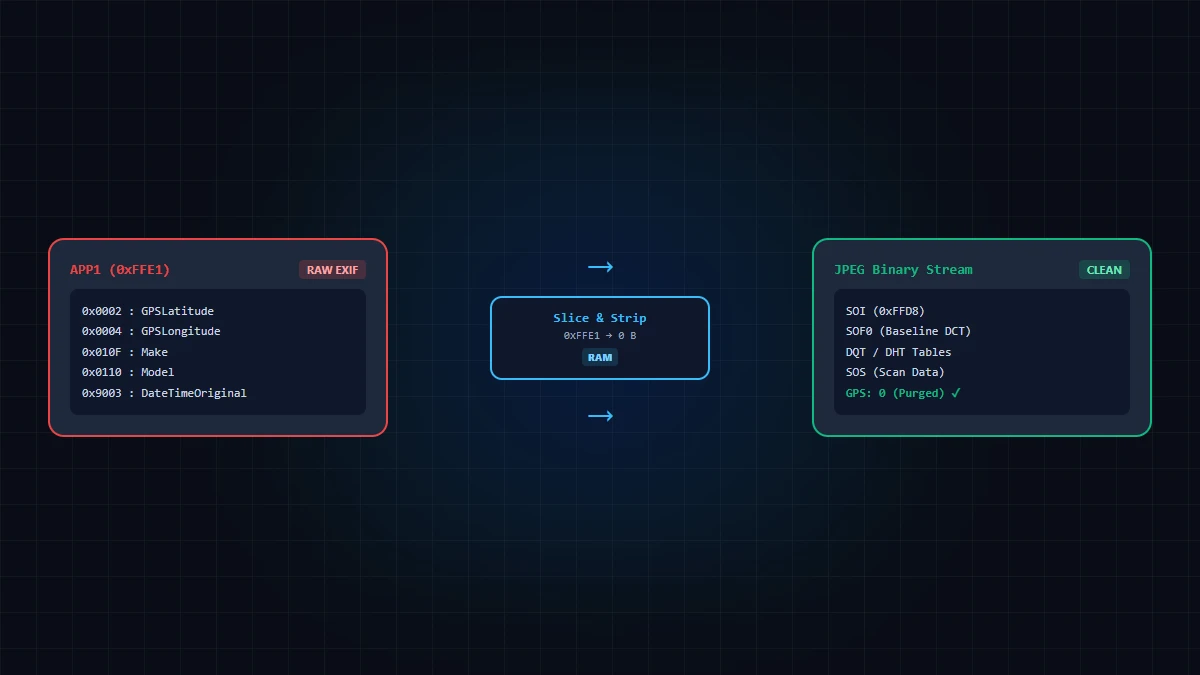
使用现代智能手机(iPhone或Android)或数码相机拍摄的每张照片,内部都封存着数十项名为EXIF(可交换图像文件格式)的隐藏技术标签:
- 精确GPS地理定位: 精确到门牌号的经度、纬度与海拔高度数据(例如
41° 00' 32.4" N, 28° 58' 41.2" E)。 - 设备与硬件指纹: 手机具体型号(iPhone 15 Pro、Galaxy S24)、镜头序列号、固件版本及曝光测光参数。
- 时间戳历史记录: 拍摄时的精确日期、秒数及所在时区。
若将未经脱敏的原图直接发布至论坛、二手交易平台,或通过AirDrop、原图邮件发送给他人,将无意间彻底暴露您的住址、出行作息及硬件画像。
2. 隐私防护三步法:查看 → 擦除 → 验证
- 第1步:核对隐藏标签: 将照片拖入GoToolstack EXIF查看器,查看GPS地图定位点与相机参数。
- 第2步:擦除元数据: 打开GoToolstack EXIF擦除工具,浏览器端引擎将剔除APP1头部并导出脱敏图像。
- 第3步:二次核验输出: 将处理后的文件重新上传至查看器,确认系统提示
0个EXIF标签。
3. 格式底层机制:JPEG APP1标识 vs PNG/WebP数据块
不同图像格式将元数据存放在截然不同的二进制容器中:
| 图像格式 | 元数据二进制位置 | 擦除实现方式 | 画面质量保持 |
|---|---|---|---|
| JPEG / JPG | APP1 (0xFFE1) 与 APP2 (0xFFE2) 段头部 | 通过Canvas重绘生成,彻底滤除APP标识段 | 维持原始像素尺寸;0.92画质极佳。 |
| PNG | eXIf、tEXt、zTXt与iTXt辅助数据块 | Canvas导出Blob时自动排除辅助元数据块 | 100%无损像素还原。 |
| WebP | RIFF扩展容器中的EXIF子数据块 | 重构RIFF头部并剔除元数据子块 | 高保真画质输出。 |
4. 核心认知红线:擦除元数据绝不等同于画面脱敏!
元数据清理仅清除文件头部,不改变照片可见像素: 擦除EXIF仅删除了底层的GPS与相机标签,但画面内容毫发无损。如果照片中拍到了门牌号、路标、车牌或人脸,拍摄地与个人身份依然会泄露。请使用图片打码模糊工具对敏感画面进行马赛克遮蔽。
- 直接传图 vs 社交平台: 微信朋友圈或微博等社交媒体在压缩上传时通常会自动剥离EXIF。但原图传输(AirDrop、邮件附件、网盘直链、二手交易平台商品图)会100%完整保留GPS经纬度。
- Canvas重绘保障: 擦除工具在Canvas中以0.92高质量重构图像,肉眼无画质差异,杜绝底层二进制残留泄露。
5. 分享前隐私核对清单
- 核对项1: 使用EXIF查看器扫描照片,确认是否存在GPS定位信息。
- 核对项2: 使用EXIF擦除工具在浏览器中清空所有元数据。
- 核对项3: 将新文件重新载入查看器,核验剩余标签为0。
- 核对项4: 观察画面内容,使用图片模糊工具遮蔽车牌与门牌号。
- 核对项5: 全程本地RAM运行,零数据上传,彻底守护个人隐私。
技术规范与官方标准参考
- CIPA DC-008-2012 / JEITA CP-3451C: 数码相机可交换图像文件格式 (Exif 2.3) APP1 段标记与 GPS IFD 规范。
- W3C HTML5 Canvas 2D Context: canvas.toBlob() MIME 类型处理、像素阵列提取与内存限制规范。